


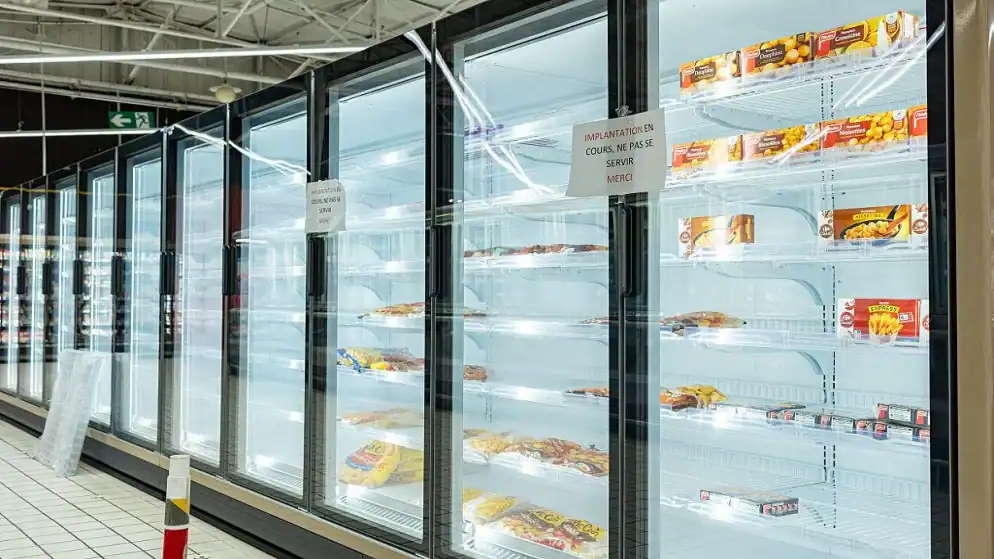
قالت النيابة العامة في باريس إن قراصنة رفعوا ليلاً درجة حرارة الثلاجات والمجمدات في مئات المتاجر الكبرى في فرنسا إلى 50 درجة مئوية، ما أدى إلى تلف المنتجات واندلاع حرائق في عدد من الفروع.
واستهدف الهجوم معدات تبريد متصلة بالإنترنت في عدة سلاسل تجارية كبيرة. ورصدت كارفور الهجوم في 80 من متاجرها، وقدّرت مونوبري نسبة المتاجر المتضررة لديها بـ5%، في حين أوضحت مجموعة ليه موسكيتير، مالكة إنترمارشي، أن ثلاجات نحو 150 من متاجرها ظلت ست ساعات وهي ترتفع إلى 50 درجة، وأن الشركة تخلّصت من كل منتجاتها.
وروى غيرت دي كليرك، وهو من سكان باريس، أن عمال إنترمارشي في وسط المدينة كانوا يفرغون في حاوية نفايات عربات محملة بمنتجات ذابت، بينما كان المثلجات يسيل من عبواته.
من جهته، كتب دومينيك شيلشر، رئيس كوبيراسيون يو: «الاعتداء على معدات ضرورية لحفظ المنتجات الطازجة وتزويد الفرنسيين بالغذاء أمر بالغ الخطورة ولا سابقة له».
ثغرة في برمجيات دانفوس
تُدار معدات التبريد في المتاجر الكبرى عادة عبر وحدات تحكم يمكن الوصول إليها من الإنترنت، ما يتيح ضبط إعداداتها عن بُعد. وأعلنت ANSSI اكتشاف ثغرة في برمجيات شركة دانفوس الدنماركية، وقالت دانفوس إنه «معروف وقوع حوادث في فرنسا مست عدداً محدوداً من أنظمة التحكم في معدات التبريد».
وأضافت الشركة أن الأجهزة المتضررة «كانت تعمل بإصدارات قديمة من البرمجيات الثابتة»، وأنها «أوصت العملاء منذ وقت طويل بتحديث الأنظمة المدعومة إلى أحدث إصدار، وباستبدال الأنظمة القديمة بحلول من الجيل الجديد».
وفي التاسع من أغسطس، نشر فريق Team82 التابع لشركة كلاروتي وصفاً لثغرات وحدة التحكم Danfoss AK-SM 800A، وجاء في التقرير أن التحديثات التي أصدرتها دانفوس عالجت مشكلات كانت قد تتيح تجاوز المصادقة وتنفيذ شيفرة برمجية على الأجهزة المخترقة.
امتداد خارج فرنسا
وقال فيليكس إيمي، كبير المحللين في سيكويا، إن الهجوم لم يقتصر على فرنسا، بل طال إسبانيا والبرتغال وبولندا وألمانيا وبلجيكا، وإن باريس تنسق عمليات التحقق مع شركائها الأوروبيين.
وفي هولندا، فصلت أهولد ديلهيز بعض أنظمتها، وعلّقت خدمة ألبرت هاين التوصيل مؤقتاً، مع أن الطلبات الإلكترونية تمثل نحو 10% من مبيعاتها، وبقيت المتاجر مفتوحة. وقالت الشركة إنها لا ترى ما يبرر ربط الحادث الذي وقع لديها بالهجوم في فرنسا، في وقت أعلنت فيه مواقع شبكاتها الأميركية تعذر الوصول إليها مؤقتاً.
