


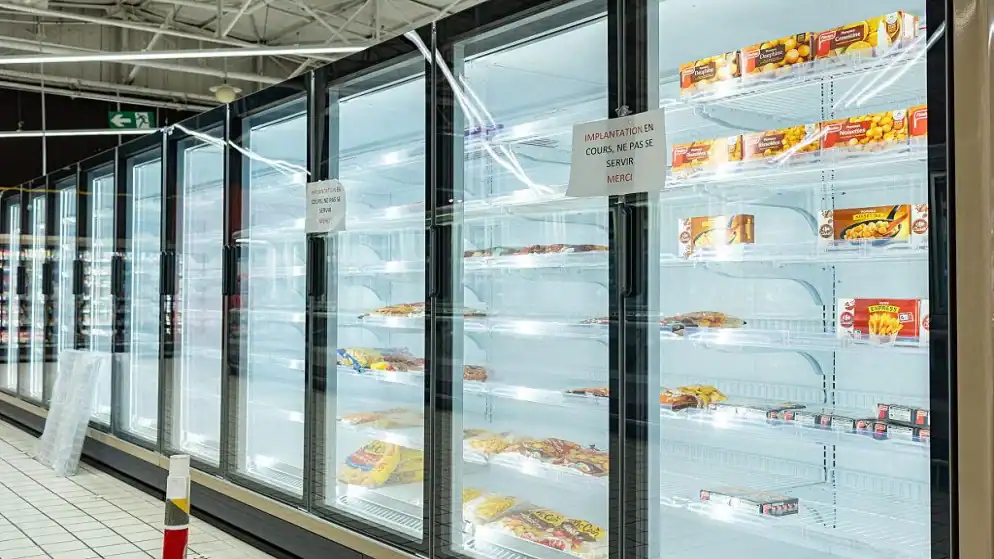
Le parquet de Paris a déclaré que des pirates informatiques avaient, pendant la nuit, fait monter la température des réfrigérateurs et des congélateurs de centaines de grandes surfaces en France à 50 °C, ce qui a entraîné la détérioration des produits et provoqué des incendies dans plusieurs magasins.
L’attaque visait les équipements de réfrigération connectés à Internet dans plusieurs grandes chaînes de distribution. Carrefour a constaté l’attaque dans 80 de ses magasins, tandis que Monoprix a estimé à 5 % la proportion de ses magasins touchés, tandis que le groupe Les Mousquetaires, propriétaire d’Intermarché, a précisé que les réfrigérateurs d’environ 150 de ses magasins étaient restés pendant six heures à une température atteignant 50 degrés, et que l’entreprise avait jeté l’ensemble de ses produits.
Gert de Clercq, un habitant de Paris, a raconté que des employés d’Intermarché dans le centre-ville vidaient dans une benne à ordures des chariots chargés de produits fondus, tandis que la crème glacée coulait de ses emballages.
De son côté, Dominique Schelcher, président de la Coopération U, a écrit : « L’atteinte aux équipements indispensables à la conservation des produits frais et à l’approvisionnement alimentaire des Français est extrêmement grave et sans précédent. »
Une faille dans les logiciels Danfoss
Les équipements de réfrigération des grands magasins sont généralement gérés par des unités de contrôle accessibles via Internet, ce qui permet d’ajuster leurs paramètres à distance. L’ANSSI a annoncé la découverte d’une faille dans les logiciels de la société danoise Danfoss, qui a déclaré : « Nous avons connaissance d’incidents survenus en France ayant touché un nombre limité de systèmes de contrôle des équipements de réfrigération. »
L’entreprise a ajouté que les appareils concernés « fonctionnaient avec d’anciennes versions du micrologiciel » et qu’elle « recommandait depuis longtemps à ses clients de mettre à jour les systèmes pris en charge vers la dernière version et de remplacer les anciens systèmes par des solutions de nouvelle génération ».
Le 9 août, l’équipe Team82 de la société Claroty a publié une description des vulnérabilités du contrôleur Danfoss AK-SM 800A, Le rapport indiquait que les mises à jour publiées par Danfoss avaient corrigé des problèmes qui auraient pu permettre de contourner l’authentification et d’exécuter du code sur les appareils piratés.
Une propagation au-delà de la France
Félix Émie, analyste senior chez Sequoia, a déclaré que l’attaque ne s’était pas limitée à la France, mais avait également touché l’Espagne, le Portugal, la Pologne, l’Allemagne et la Belgique, et que Paris coordonnait les opérations de vérification avec ses partenaires européens.
Aux Pays-Bas, Ahold Delhaize a déconnecté certains de ses systèmes, et Albert Heijn a temporairement suspendu son service de livraison, bien que les commandes en ligne représentent environ 10 % de son chiffre d’affaires ; les magasins sont toutefois restés ouverts. L’entreprise a déclaré ne voir aucune raison de lier l’incident survenu chez elle à l’attaque en France, alors que les sites de ses réseaux américains étaient temporairement inaccessibles.
